Bảo mật WAF
Tường lửa ứng dụng web (WAF) nâng cao theo tên miền: đề xuất bảo mật, mức độ bảo vệ, rate limit, giám sát kết nối ra ngoài.
Bảo mật WAF
OneShield+ bổ sung một lớp tường lửa ứng dụng web (WAF) nâng cao, tách riêng theo từng tên miền (chọn tên miền ở góc trên bên phải mỗi trang).
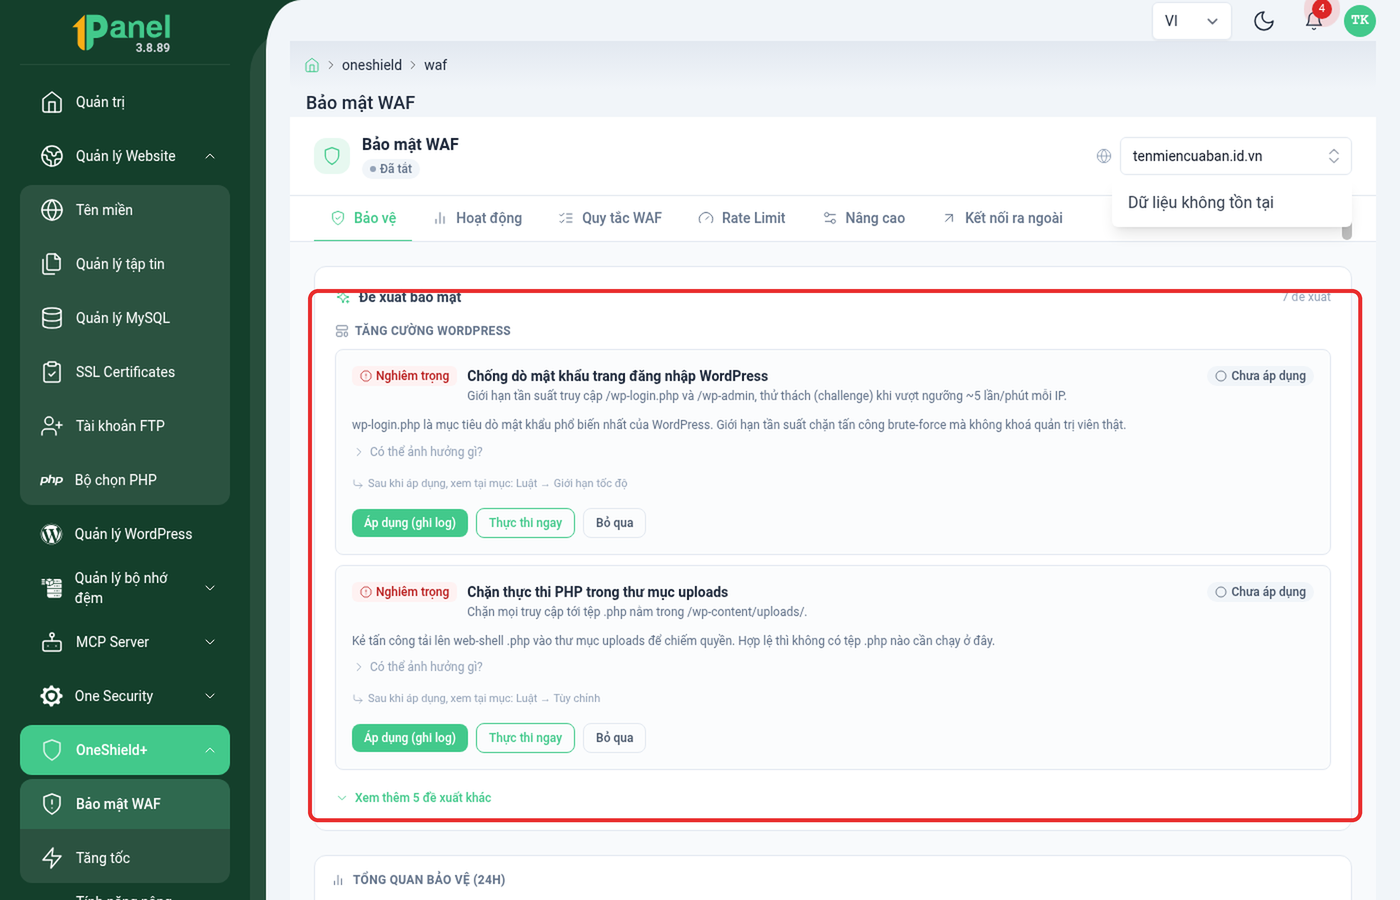
Hình 1: Đề xuất bảo mật theo từng rủi ro cụ thể.
Mục Đề xuất bảo mật liệt kê 7 cấu hình nên bật, mỗi cái kèm nhãn mức độ (Nghiêm trọng/Cảnh báo/Thông tin) và giải thích rủi ro:
- Chống dò mật khẩu trang đăng nhập WordPress (
wp-login.php) - Chặn thực thi PHP trong thư mục uploads
- Bật bộ luật quản lý chống PHP/RCE (bật ModSecurity/CRS)
- Chặn truy cập tệp nhạy cảm (
wp-config.php,readme.html, file.sql/.bak...) - Giới hạn tần suất
/xmlrpc.php - Bật kiểm tra nội dung yêu cầu (body) gửi tới wp-admin/biểu mẫu
- Chặn dò tên người dùng (
/?author=N,/wp-json/wp/v2/users)
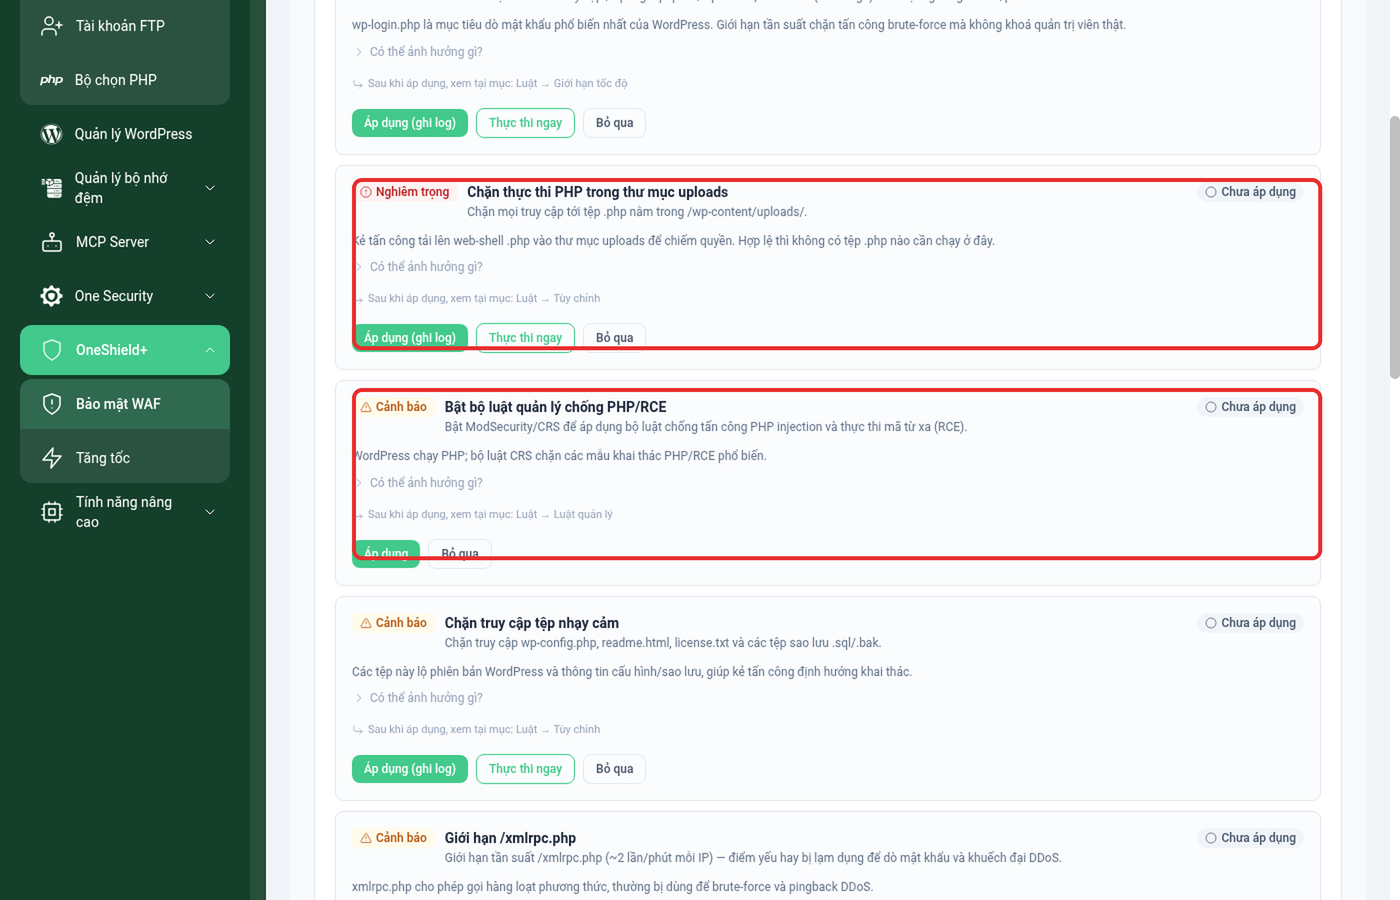
Hình 2: Không phải đề xuất nào cũng có 3 lựa chọn giống nhau.
Tuỳ đề xuất mà số nút khác nhau — phần lớn có 3 nút: Áp dụng (ghi log) (bật nhưng chỉ ghi nhận, chưa chặn), Thực thi ngay (bật và chặn luôn), Bỏ qua; một số đề xuất (ví dụ bật bộ luật ModSecurity/CRS, bật kiểm tra nội dung yêu cầu) chỉ có 2 nút Áp dụng/Bỏ qua vì bản chất là bật/tắt một cơ chế, không có chế độ "chỉ ghi log" riêng.
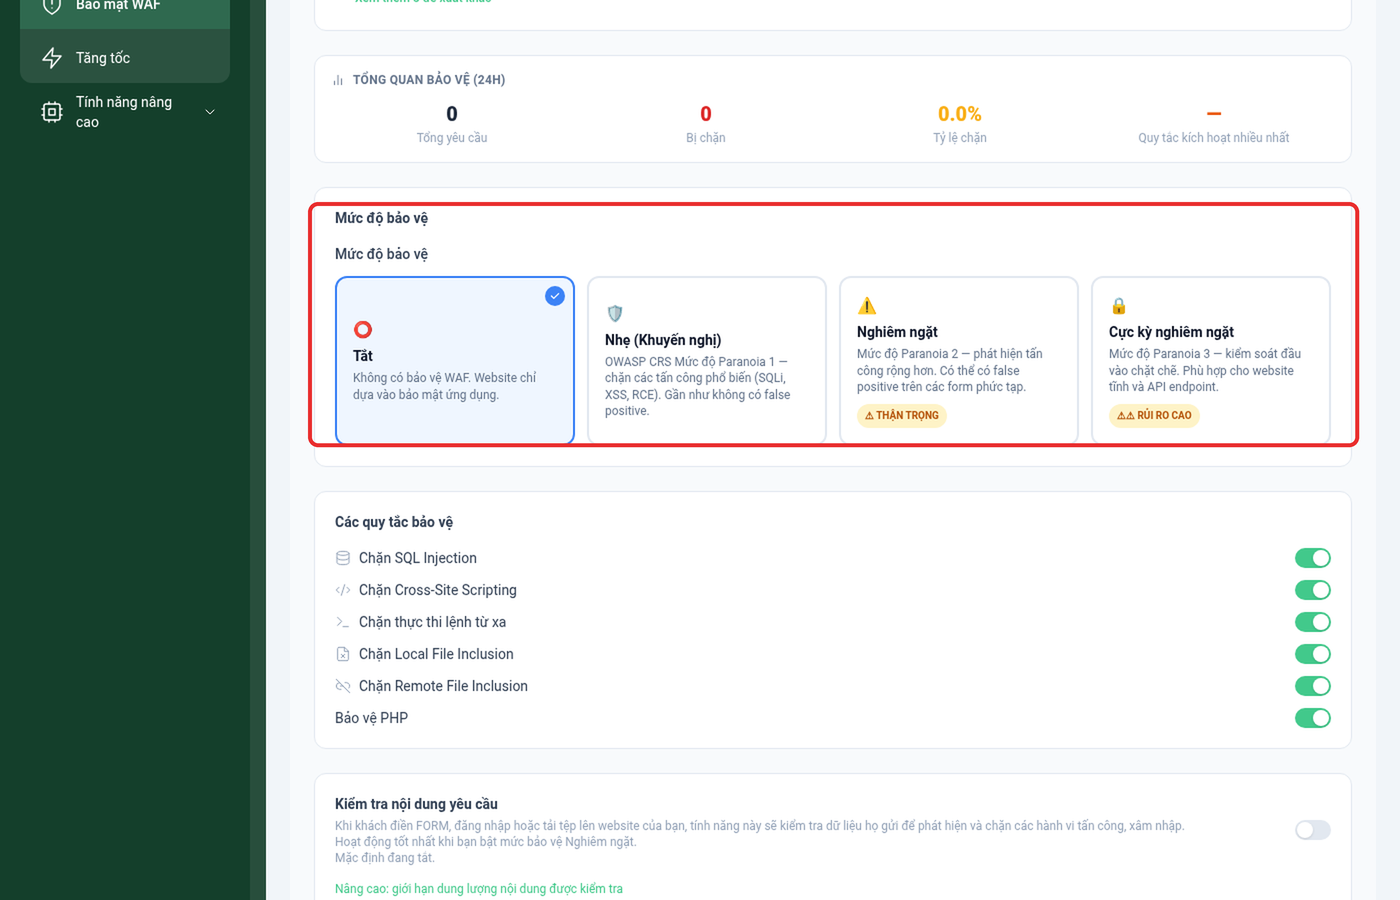
Hình 3: Chọn mức độ bảo vệ WAF.
- Tắt: không có bảo vệ WAF, chỉ dựa vào bảo mật của ứng dụng.
- Nhẹ (khuyến nghị): OWASP CRS mức Paranoia 1 — chặn tấn công phổ biến (SQLi, XSS, RCE), gần như không báo nhầm.
- Nghiêm ngặt: mức Paranoia 2 — phát hiện rộng hơn, có thể báo nhầm trên form phức tạp.
- Cực kỳ nghiêm ngặt: mức Paranoia 3 — kiểm soát chặt, phù hợp trang tĩnh/API, rủi ro báo nhầm cao.
Bên dưới là danh sách quy tắc bật/tắt riêng lẻ (chặn SQL Injection, XSS, thực thi lệnh từ xa, Local/Remote File Inclusion, bảo vệ PHP) và tùy chọn kiểm tra nội dung form/upload gửi lên.
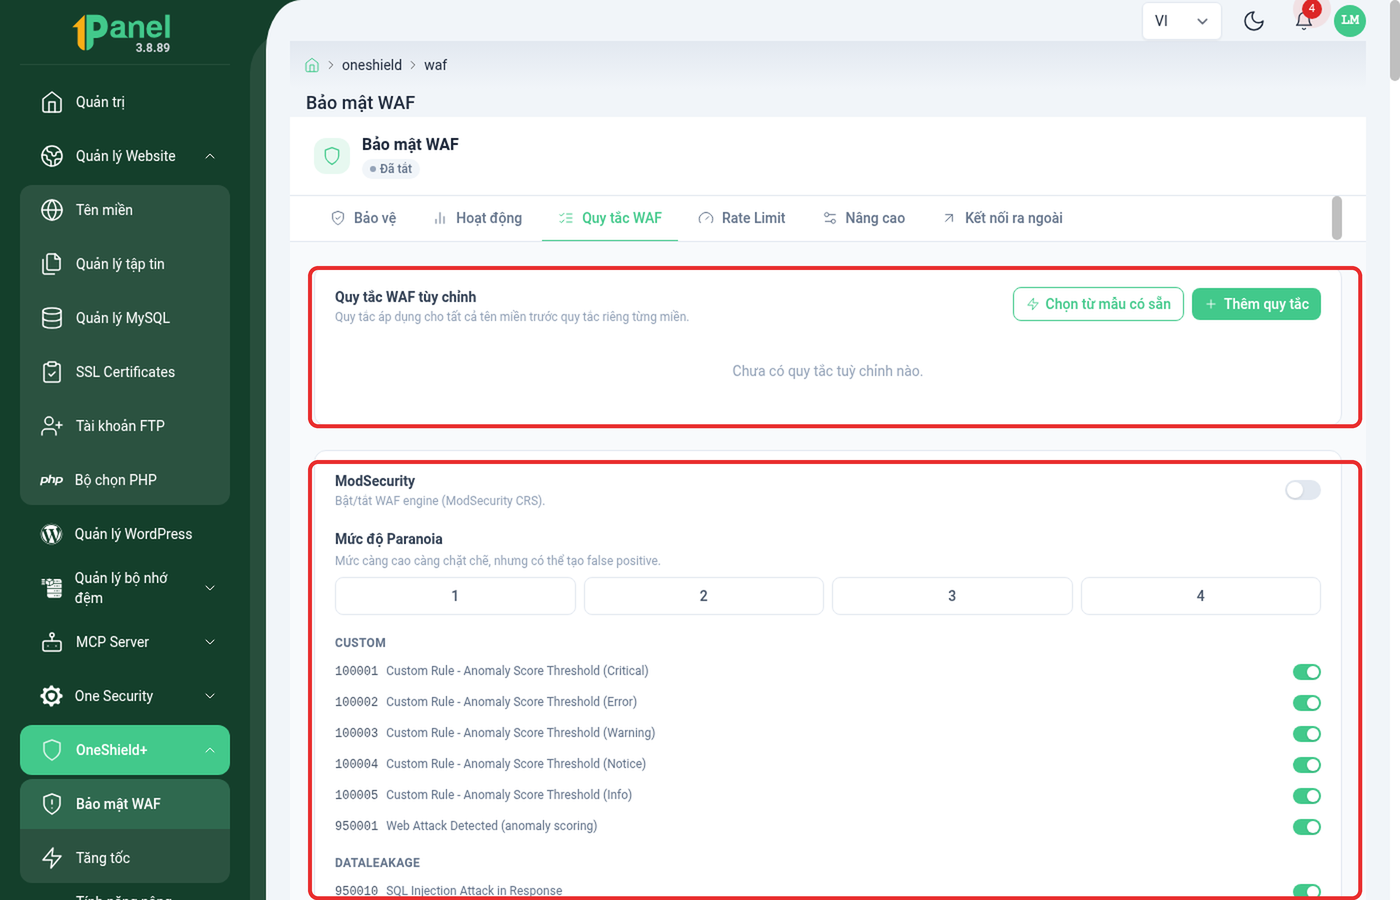
Hình 4: Quy tắc WAF tùy chỉnh và danh sách luật OWASP CRS chi tiết.
Tab Quy tắc WAF cho phép:
- Quy tắc WAF tùy chỉnh: tự viết luật riêng (Thêm quy tắc) hoặc chọn nhanh từ mẫu có sẵn (Chọn từ mẫu có sẵn), áp dụng cho tất cả tên miền, xử lý trước quy tắc riêng từng miền.
- ModSecurity + Mức độ Paranoia: bật/tắt engine và chọn nhanh mức 1–4, tương ứng 4 mức bảo vệ ở tab Bảo vệ.
- Danh sách luật chi tiết theo mã (ví dụ
100001,950010,934100), gom theo nhóm (CUSTOM, DATALEAKAGE, GENERIC...) — bật/tắt từng luật riêng lẻ nếu cần tinh chỉnh sâu hơn 4 mức có sẵn.
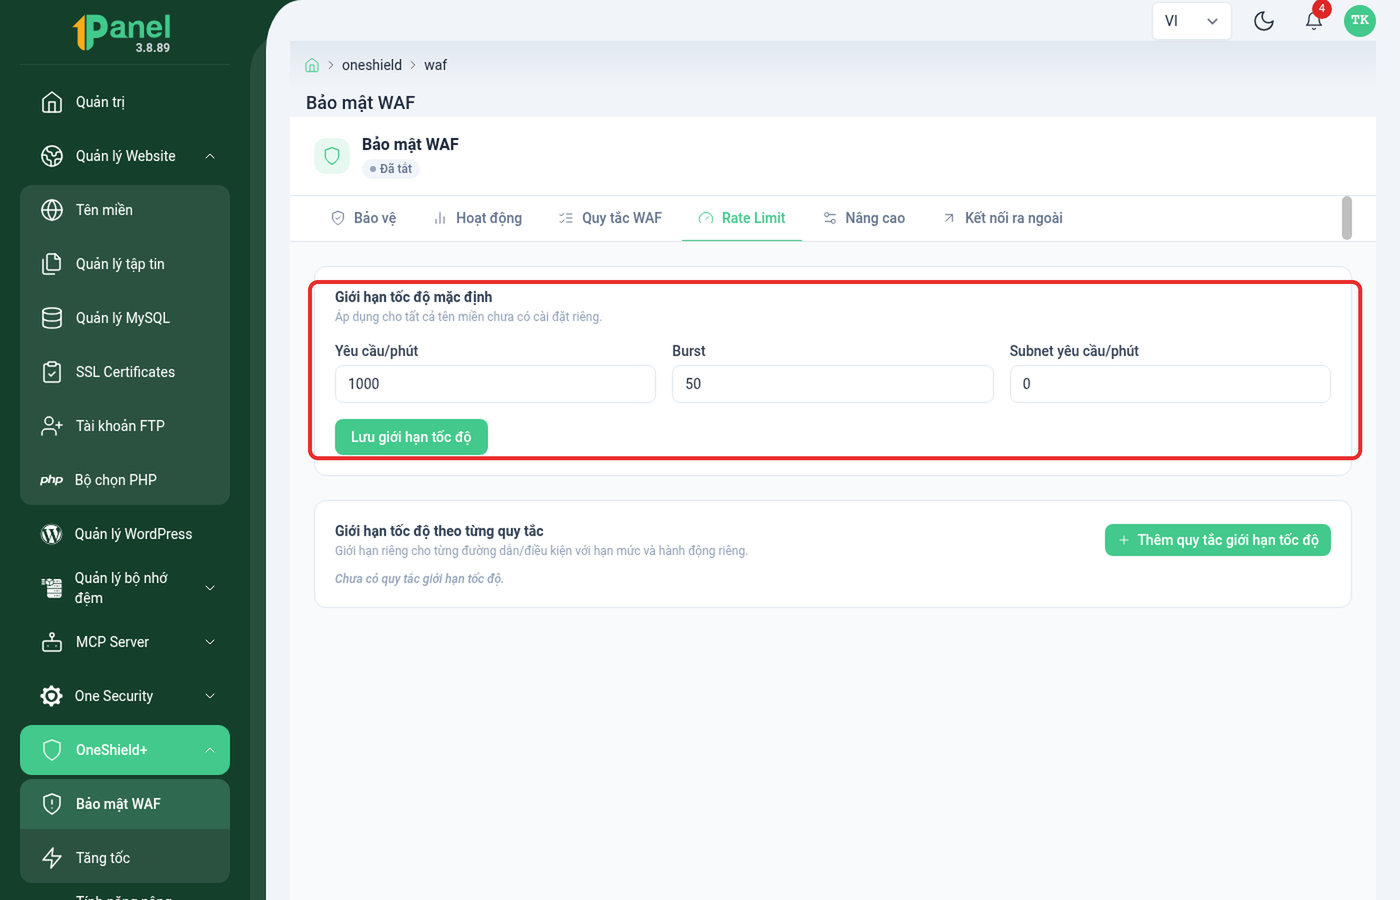
Hình 5: Giới hạn tốc độ truy cập mặc định.
Tab Rate Limit giới hạn số yêu cầu mỗi phút cho toàn bộ tên miền (mặc định, ví dụ 1000 yêu cầu/phút).
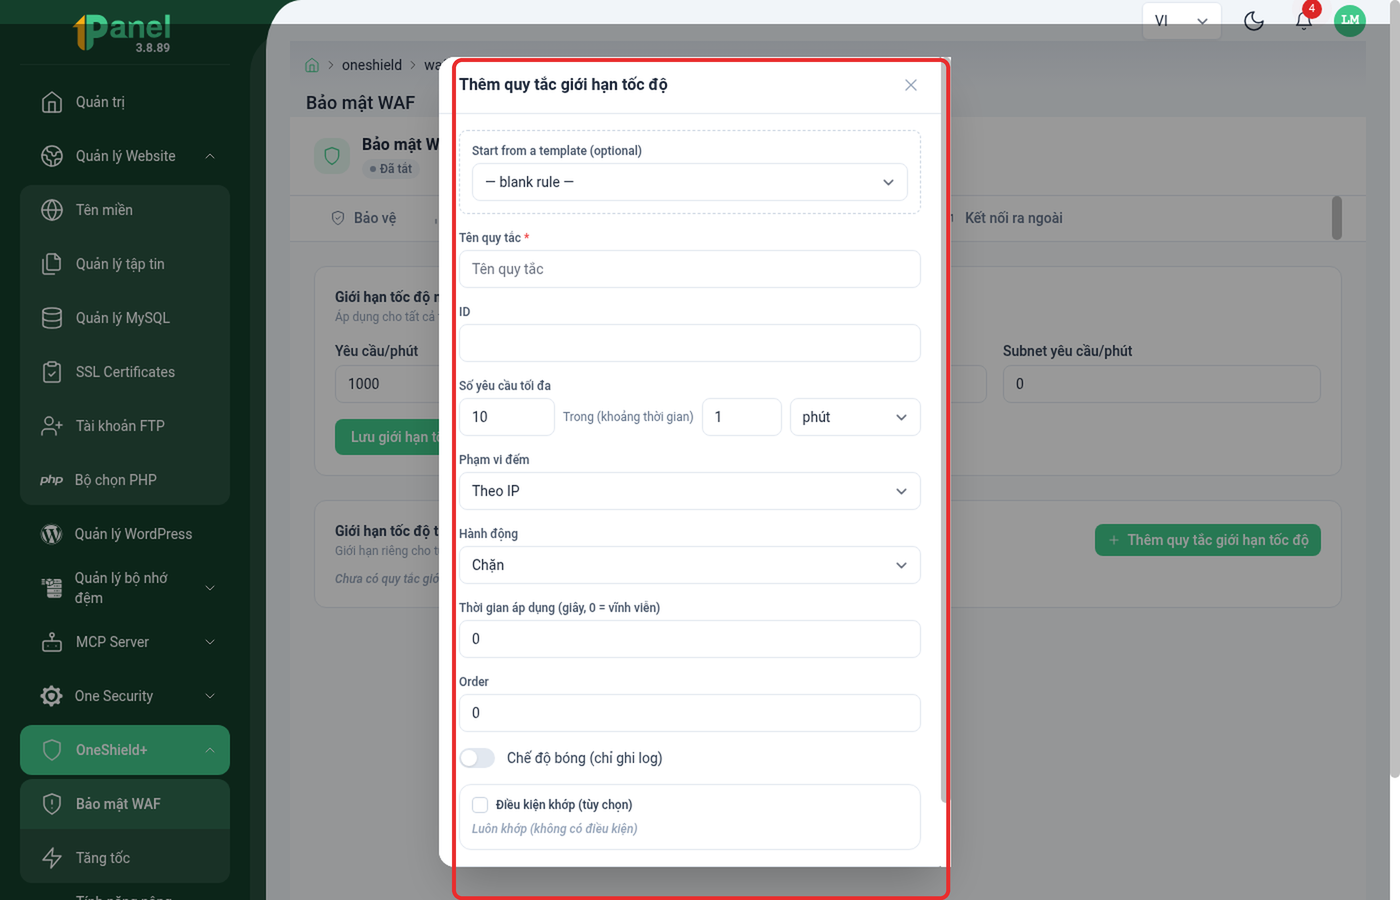
Hình 6: Thêm quy tắc giới hạn tốc độ riêng, có sẵn mẫu dựng trước.
Bấm Thêm quy tắc giới hạn tốc độ để tạo quy tắc riêng cho từng đường dẫn/điều kiện:
- Start from a template: chọn nhanh từ 9 mẫu dựng sẵn theo kịch bản tấn công phổ biến (WordPress login brute-force, XML-RPC abuse, admin-ajax.php flood, WordPress search flood, REST API user enumeration, scanner/scraping User-Agent, POST request flood, wp-cron.php hammering, auth endpoint abuse, AI crawler throttle) hoặc để trống (
— blank rule —) tự cấu hình. - Số yêu cầu tối đa / Trong (khoảng thời gian): ngưỡng và đơn vị thời gian (giây/phút/giờ/ngày).
- Phạm vi đếm: theo IP, theo zone, hoặc theo subnet
/24. - Hành động: Chặn / Thách thức (challenge) / Chỉ ghi log / Cho phép.
- Thời gian áp dụng: số giây quy tắc có hiệu lực,
0= vĩnh viễn. - Chế độ bóng (chỉ ghi log): bật để thử quy tắc mà chưa thực sự chặn.
- Điều kiện khớp: mặc định luôn khớp, có thể giới hạn theo điều kiện cụ thể.
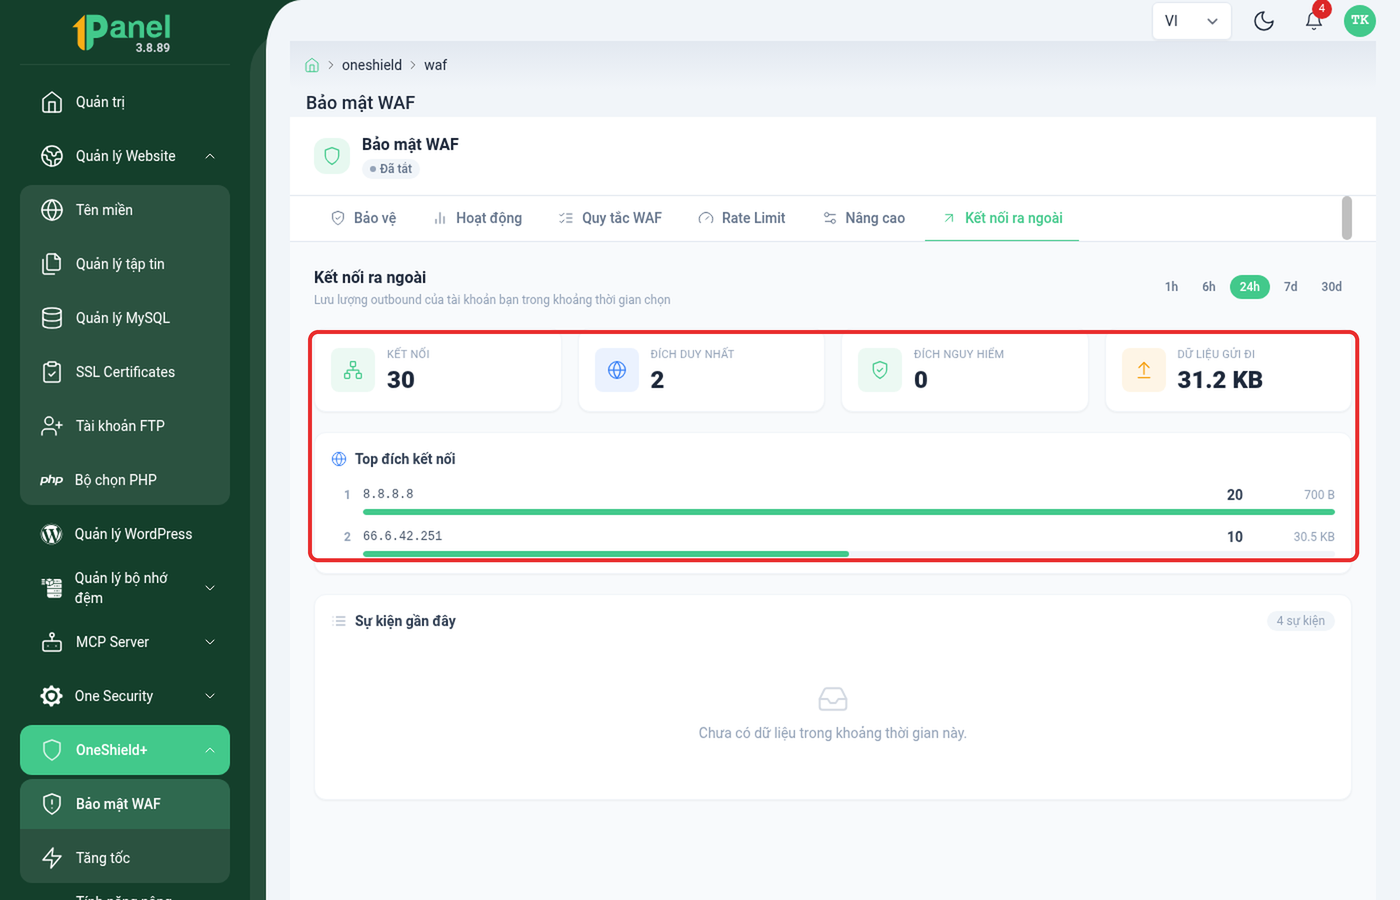
Hình 7: Giám sát lưu lượng kết nối ra ngoài (outbound).
Tab Kết nối ra ngoài theo dõi lưu lượng outbound của tài khoản hosting (tổng kết nối, số đích duy nhất, số đích bị đánh giá nguy hiểm, dữ liệu gửi đi) kèm danh sách các địa chỉ đích được kết nối tới nhiều nhất — hữu ích để phát hiện kết nối bất thường ra ngoài. Tab Hoạt động hiển thị dashboard phân tích traffic đầy đủ (lưu lượng theo thời gian, mã trạng thái HTTP, độ trễ, IP/quốc gia/user-agent nhiều yêu cầu nhất, nhật ký từng yêu cầu) — chỉ có dữ liệu sau khi bật WAF.