Mod Security
Bật/quản lý tường lửa ứng dụng web ModSecurity theo tên miền.
Mod Security
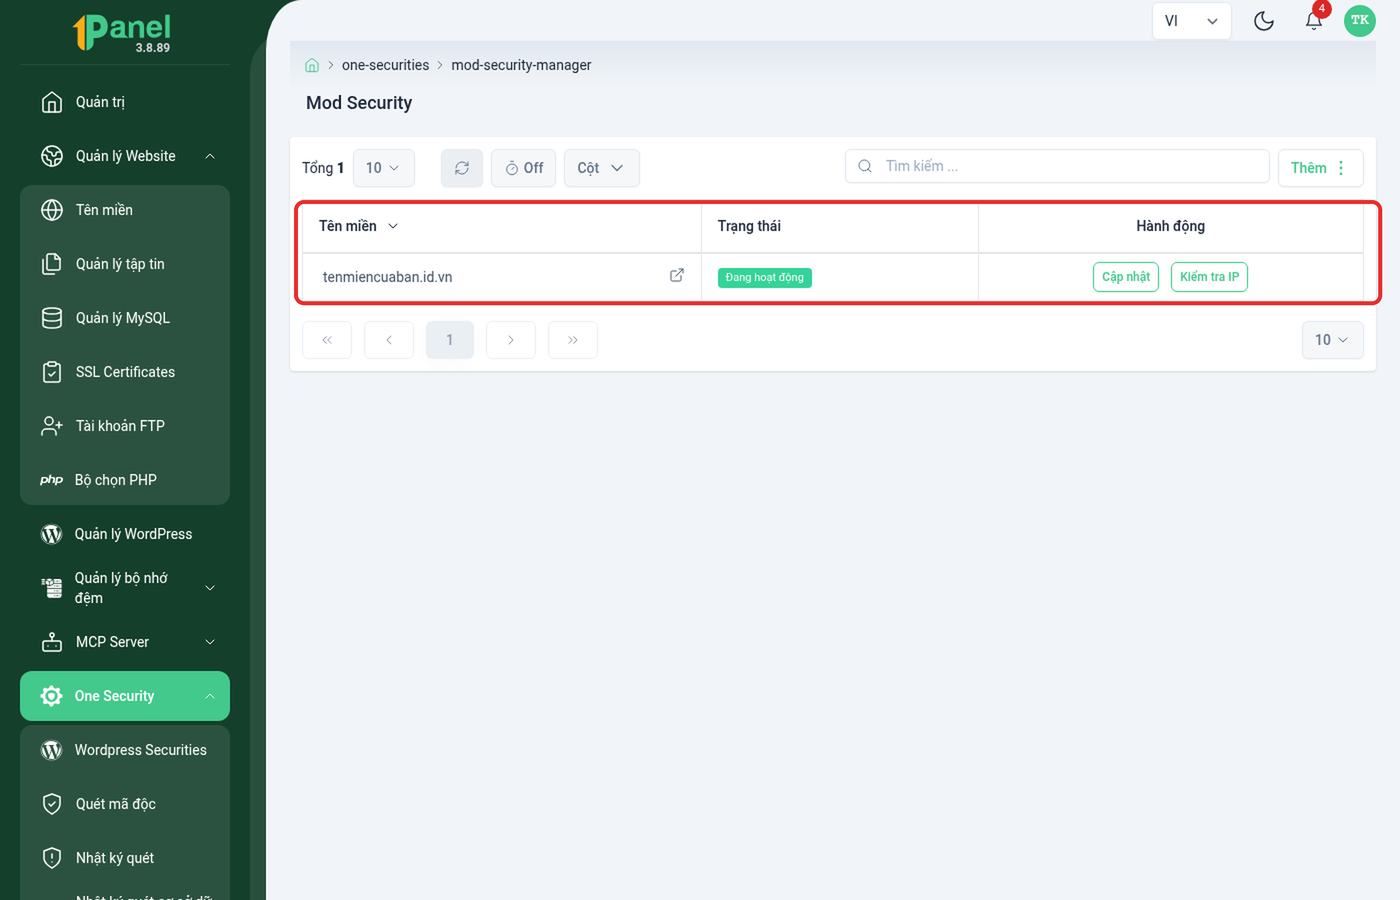
Hình 1: Trạng thái tường lửa ứng dụng web (WAF) theo từng tên miền.
Bật/quản lý ModSecurity (tường lửa ứng dụng web) cho từng tên miền. Hai thao tác chính ở cột Hành động:
- Cập nhật: cập nhật bộ luật WAF mới nhất.
- Kiểm tra IP: tra một địa chỉ IP cụ thể có đang bị luật WAF chặn hay không.
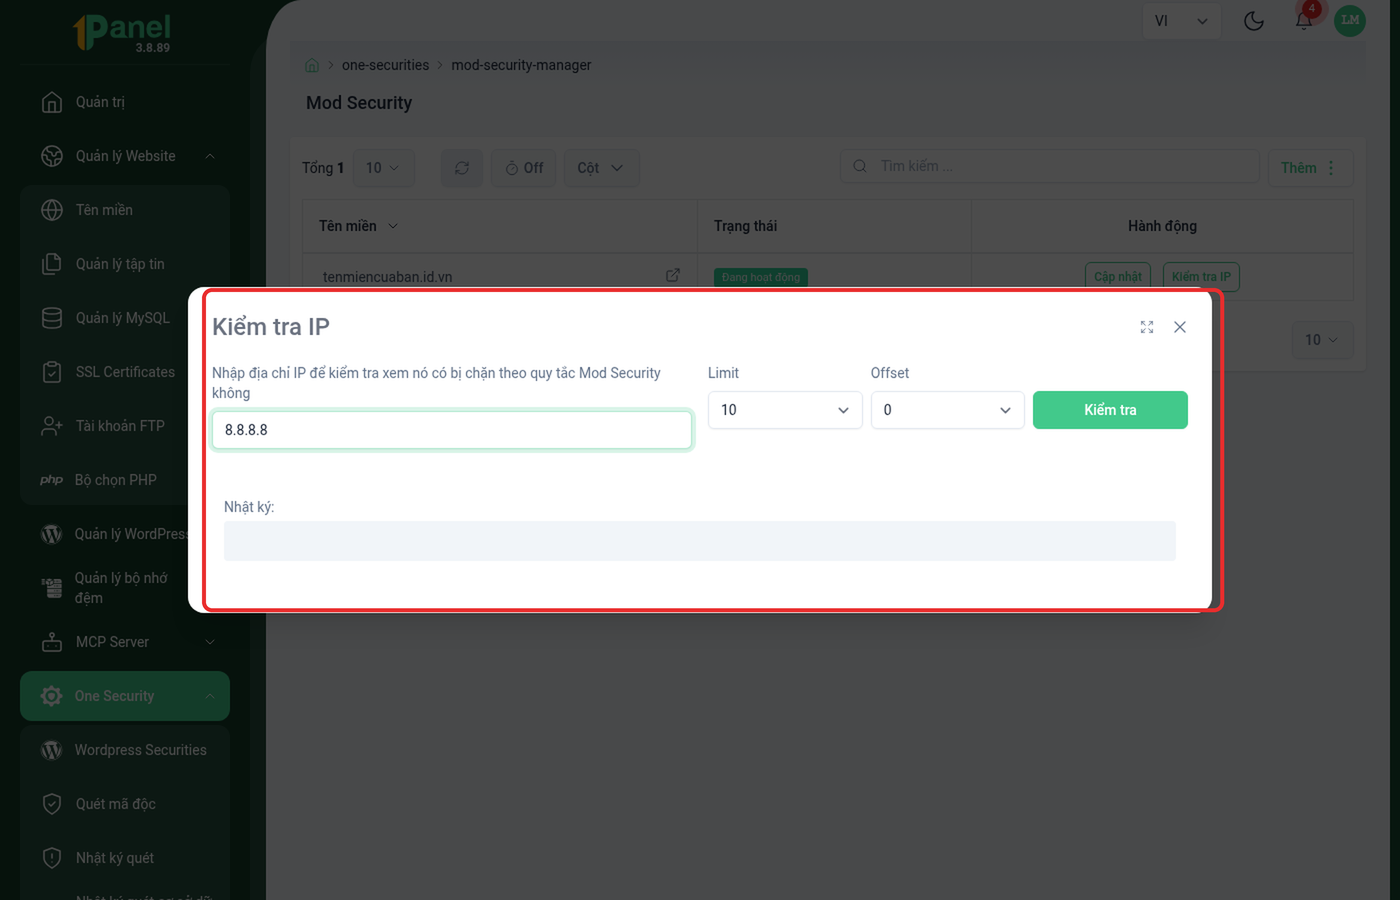
Hình 2: Tra cứu một địa chỉ IP theo nhật ký ModSecurity.
Nhập địa chỉ IP cần tra vào ô tìm kiếm, chọn Limit/Offset nếu cần phân trang kết quả, rồi bấm Kiểm tra. Khối Nhật ký bên dưới liệt kê các lần IP đó bị chặn (trống nếu IP chưa từng bị ModSecurity ghi nhận).
Hai trang liên quan: Quản lý BOT liệt kê các yêu cầu bị nghi là bot tấn công theo từng tên miền; Nhật ký WAF ghi lại toàn bộ yêu cầu bị ModSecurity chặn (IP, lý do, số lần, thời gian) — cả hai đều trống nếu tên miền chưa từng bị tấn công.