Wordpress Securities
Quét lỗ hổng bảo mật đã biết trên từng site WordPress, theo thang CVSS.
Wordpress Securities
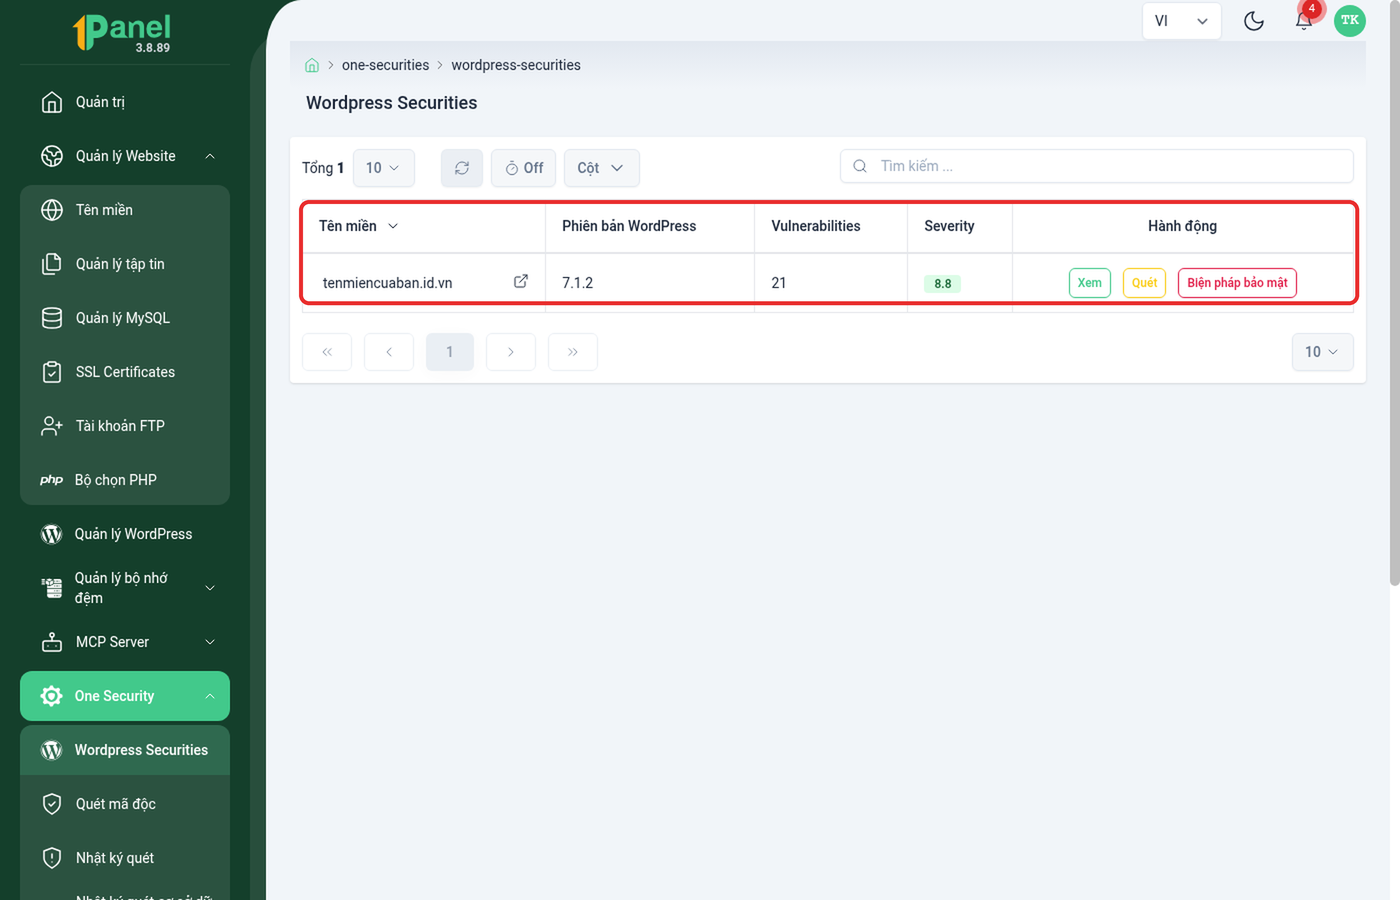
Hình 1: Danh sách tên miền WordPress kèm số lỗ hổng phát hiện được.
Quét từng website WordPress để phát hiện lỗ hổng bảo mật, hiển thị phiên bản WordPress đang chạy, tổng số Vulnerabilities (lỗ hổng) và điểm Severity (mức độ nghiêm trọng, thang CVSS). Ba nút ở cột Hành động:
- Xem: mở chi tiết lỗ hổng, phân theo Core/Plugins/Themes.
- Quét: quét lại ngay lập tức.
- Biện pháp bảo mật: bật một bộ quy tắc gia cố (hardening) cho WordPress — khác với vá lỗ hổng cụ thể.
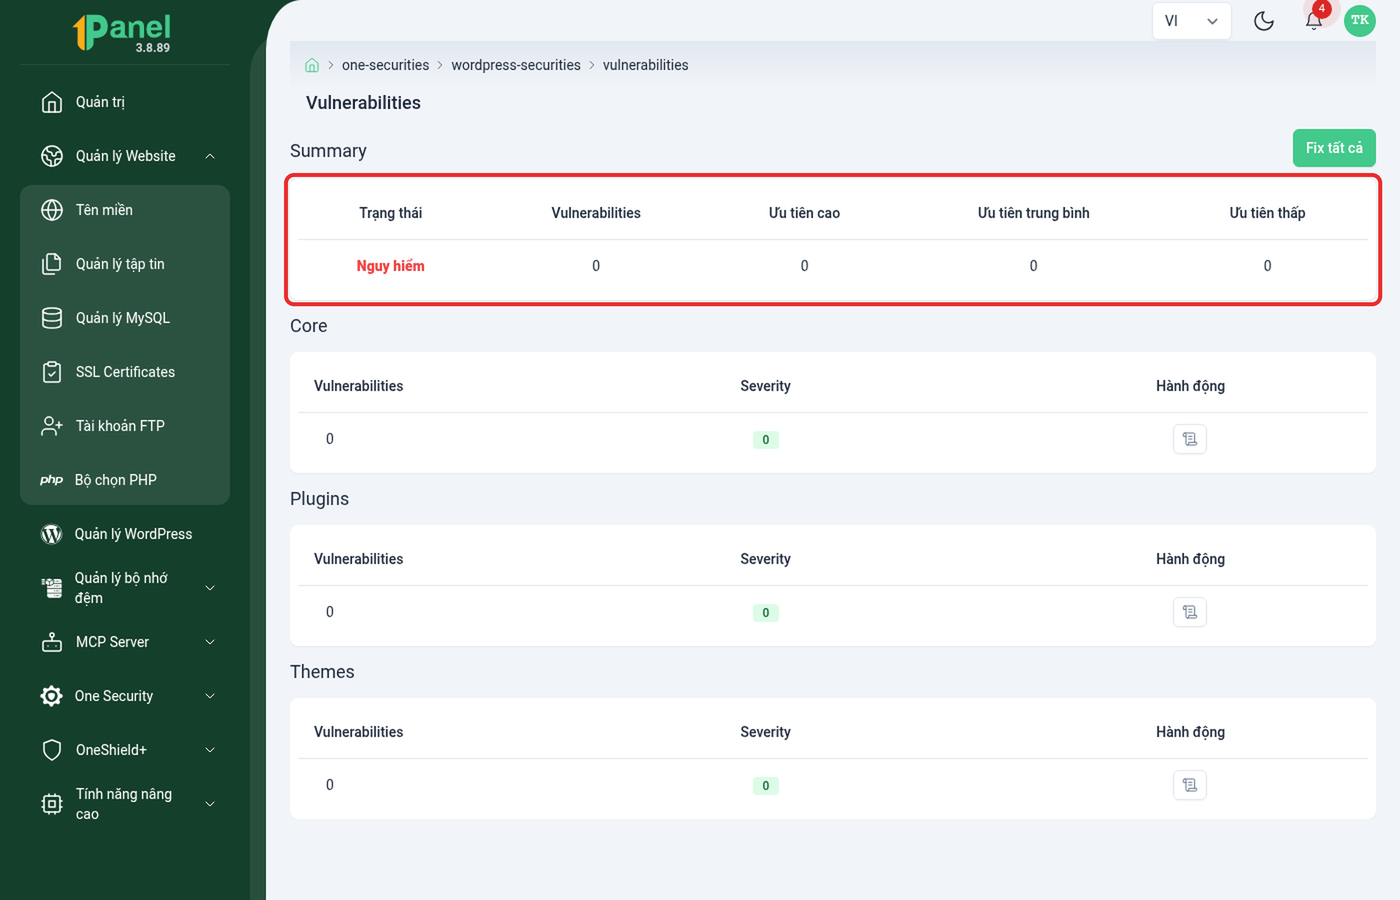
Hình 2: Chi tiết lỗ hổng — tổng quan theo mức ưu tiên cao/trung bình/thấp.
Trang chi tiết chia lỗ hổng theo 3 nhóm Core (lõi WordPress), Plugins, Themes, mỗi nhóm có số lỗ hổng, điểm Severity riêng và nút áp dụng bản vá. Nút Fix tất cả ở góc trên xử lý toàn bộ lỗ hổng đã phát hiện trong một lần.
Biện pháp bảo mật
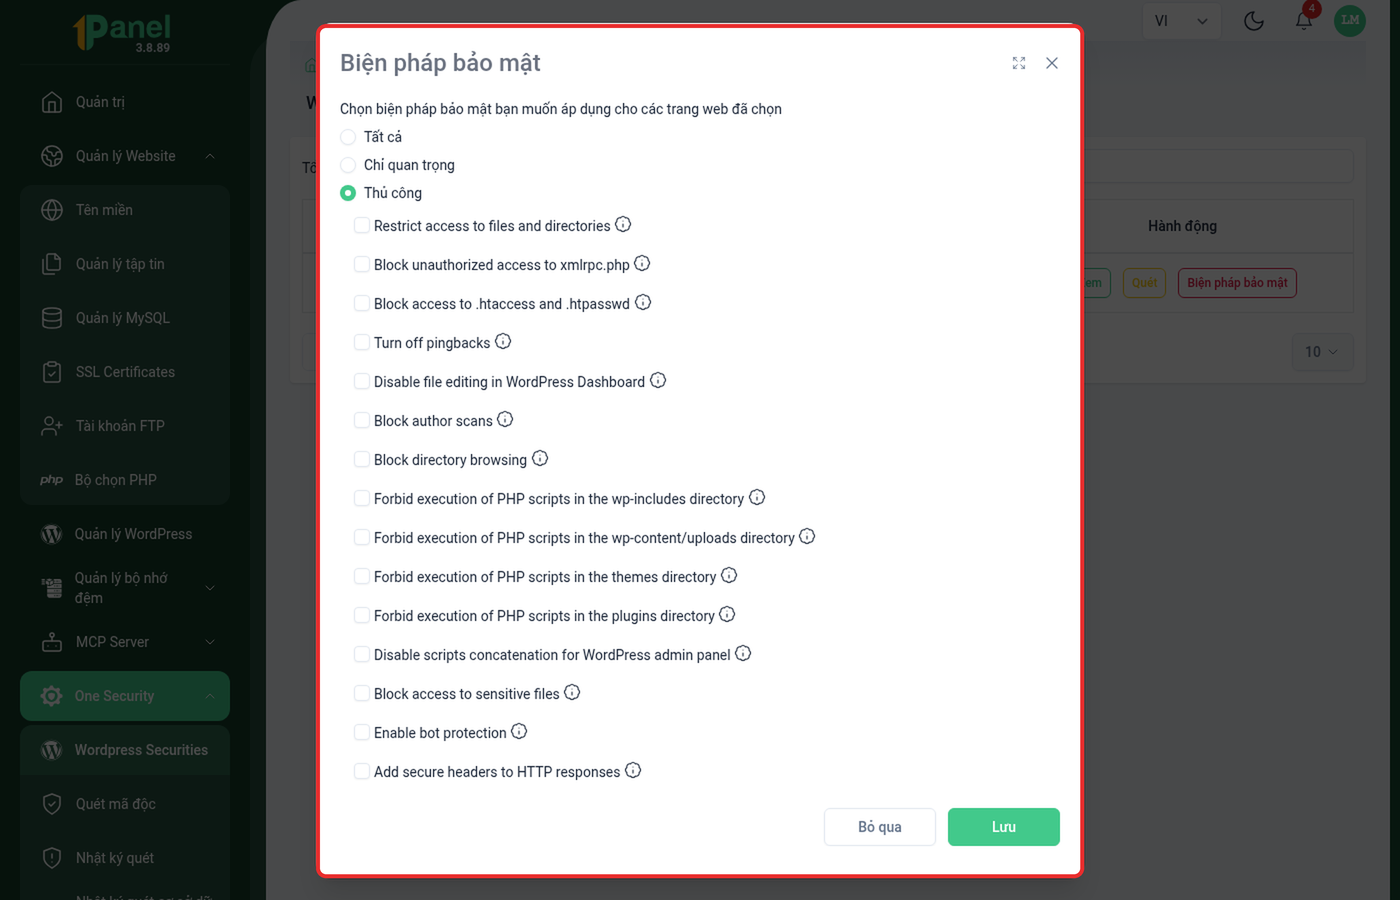
Hình 3: Danh sách biện pháp gia cố WordPress, chọn theo 3 chế độ.
Đây là bộ quy tắc gia cố (hardening) độc lập với danh sách lỗ hổng ở trên — áp dụng được kể cả khi WordPress không có lỗ hổng nào. Chọn 1 trong 3 chế độ:
- Tất cả: bật toàn bộ 13 biện pháp.
- Chỉ quan trọng: chỉ bật các biện pháp mức ưu tiên cao.
- Thủ công: tự tick từng biện pháp muốn bật, gồm: giới hạn truy cập file/thư mục, chặn truy cập
xmlrpc.php, chặn truy cập.htaccess/.htpasswd, tắt pingback, tắt sửa file ngay trong WordPress Dashboard, chặn dò tên tác giả, chặn xem danh sách thư mục, cấm chạy PHP trong các thư mụcwp-includes/wp-content/uploads/themes/plugins, tắt gộp script trang quản trị, chặn truy cập tệp nhạy cảm, bật chống bot, thêm secure header cho phản hồi HTTP.
Bấm Lưu để áp dụng, hoặc Bỏ qua để hủy.